윈도우 서버 2022 / IIS / 홈페이지 로컬 경로 변경하는 방법
IIS를 설치하면 기본 웹사이트가 생성되는데, 그 웹사이트에서 보여질 파일들의 위치는
C:\inetpub\wwwroot
이다. C 드라이브는 운영체제가 설치된 드라이브로, 만약 운영체제를 D 드라이브에 설치했다면
D:\inetpub\wwwroot
가 기본 경로이다. 이 경로의 변경은 IIS 관리자에서 한다.
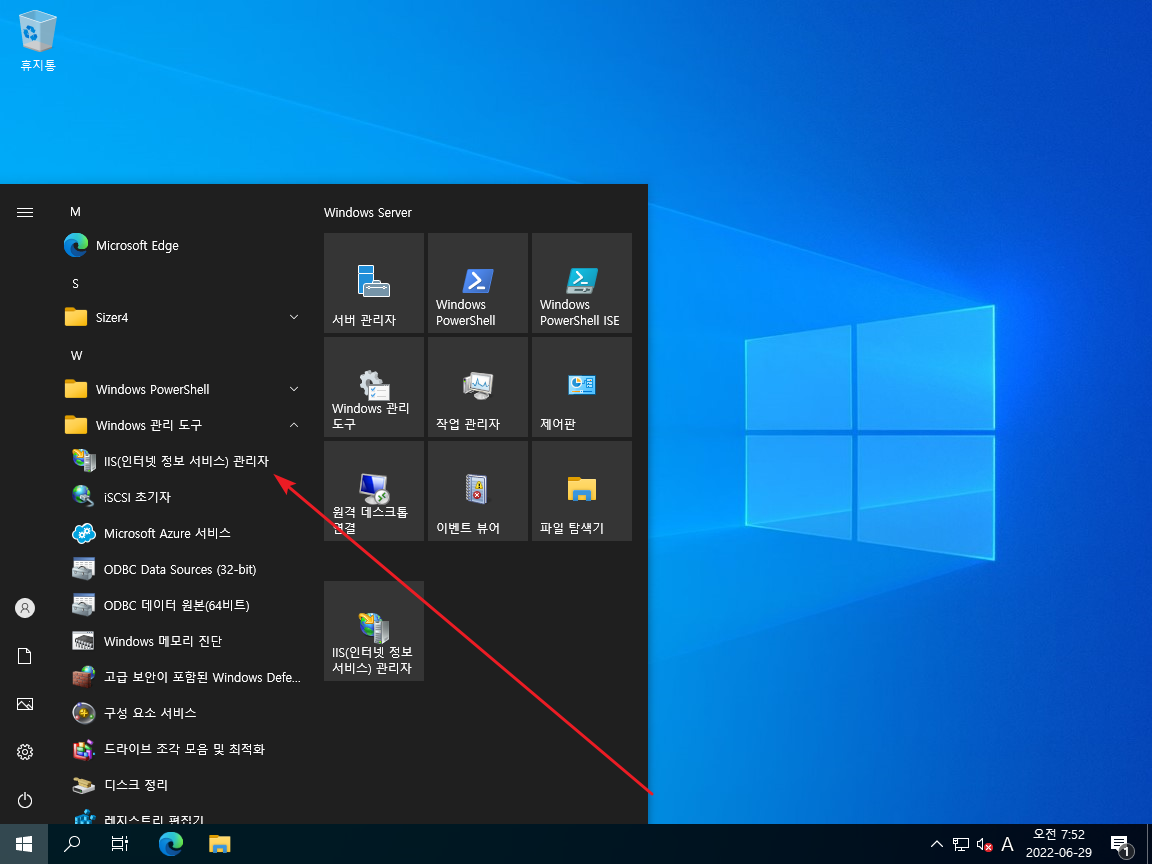
- [Windows 관리 도구] 또는...
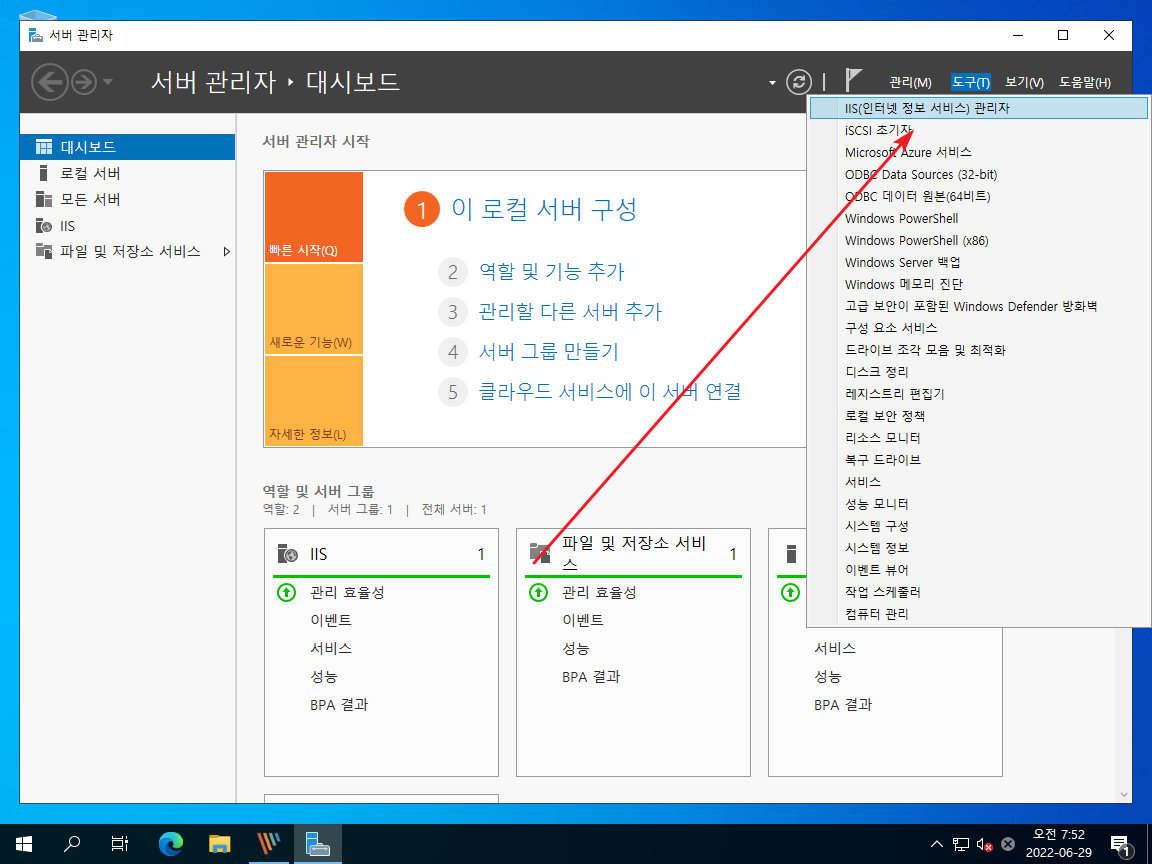
- [서버 관리자]에서 IIS(인터넷 정보 서비스) 관리자를 연다.
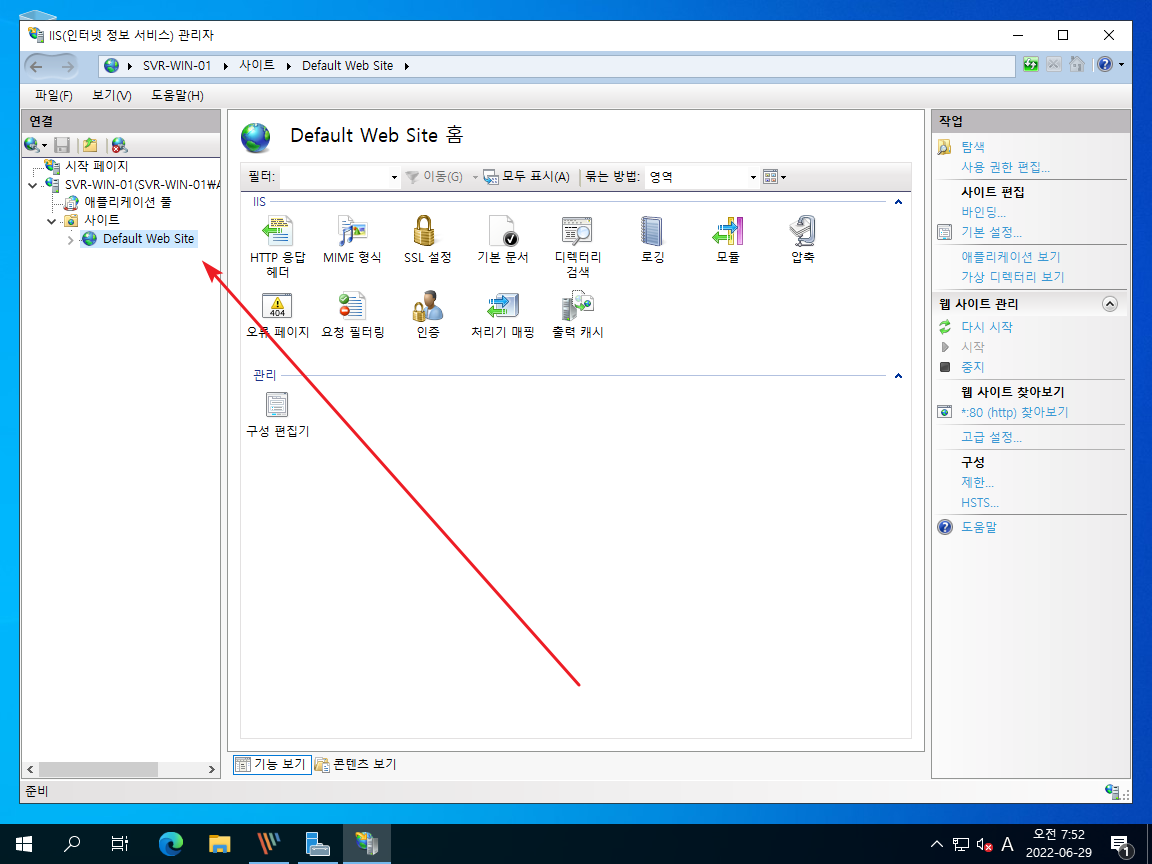
- 서버를 확장하고 Default Web Site를 선택한다.
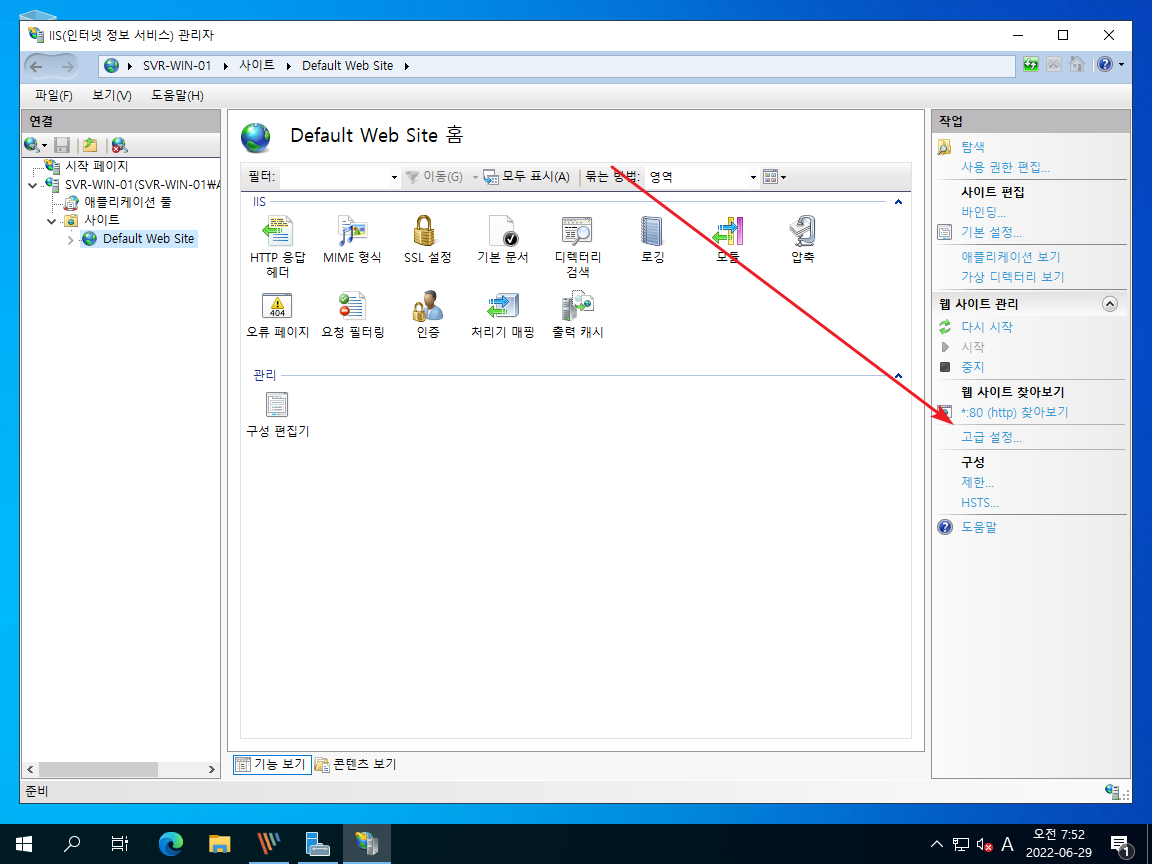
- 오른쪽에 있는 [고급 설정]을 클릭한다.
- [실제 경로]를 선택하고, [...]을 클릭하여 원하는 폴더를 선택한다.
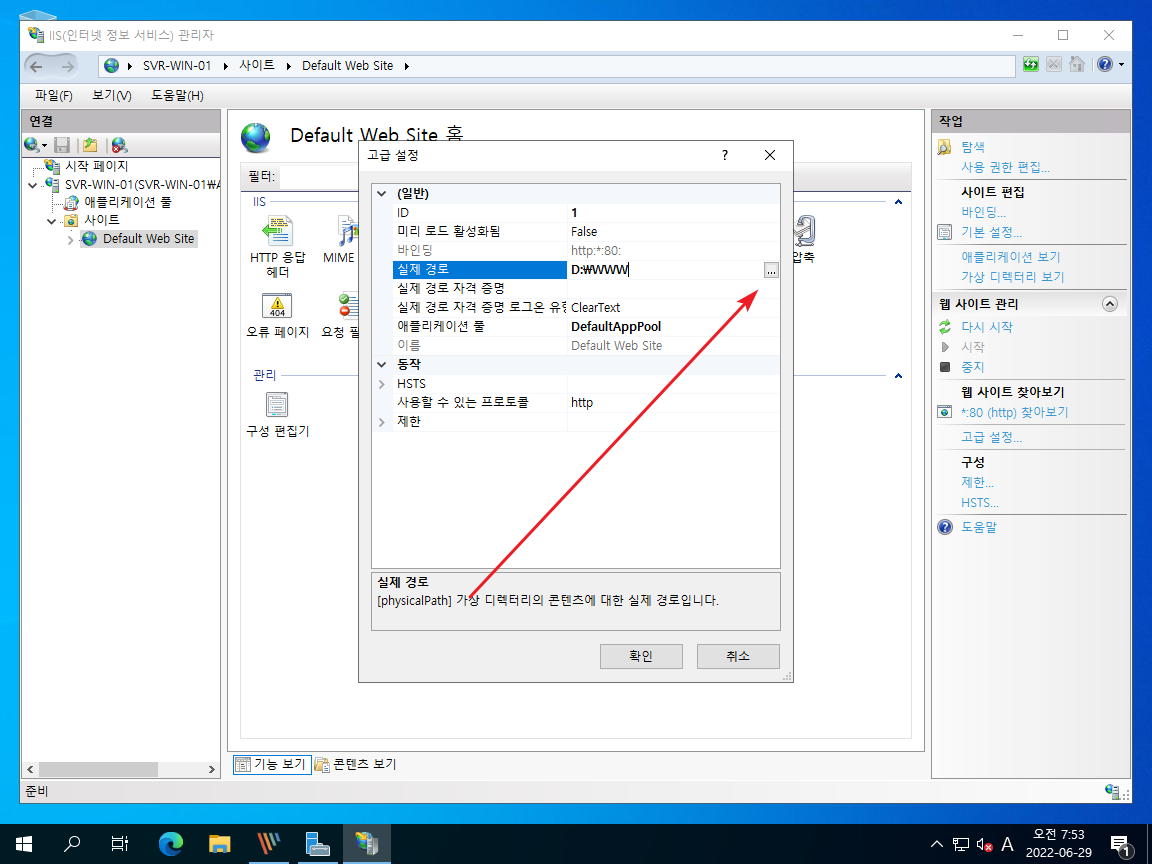
- 변경 후 접속하면 아래처럼 오류 페이지가 나오는데, 이는 새로 지정한 폴더에 아무것도 없기 때문이다.
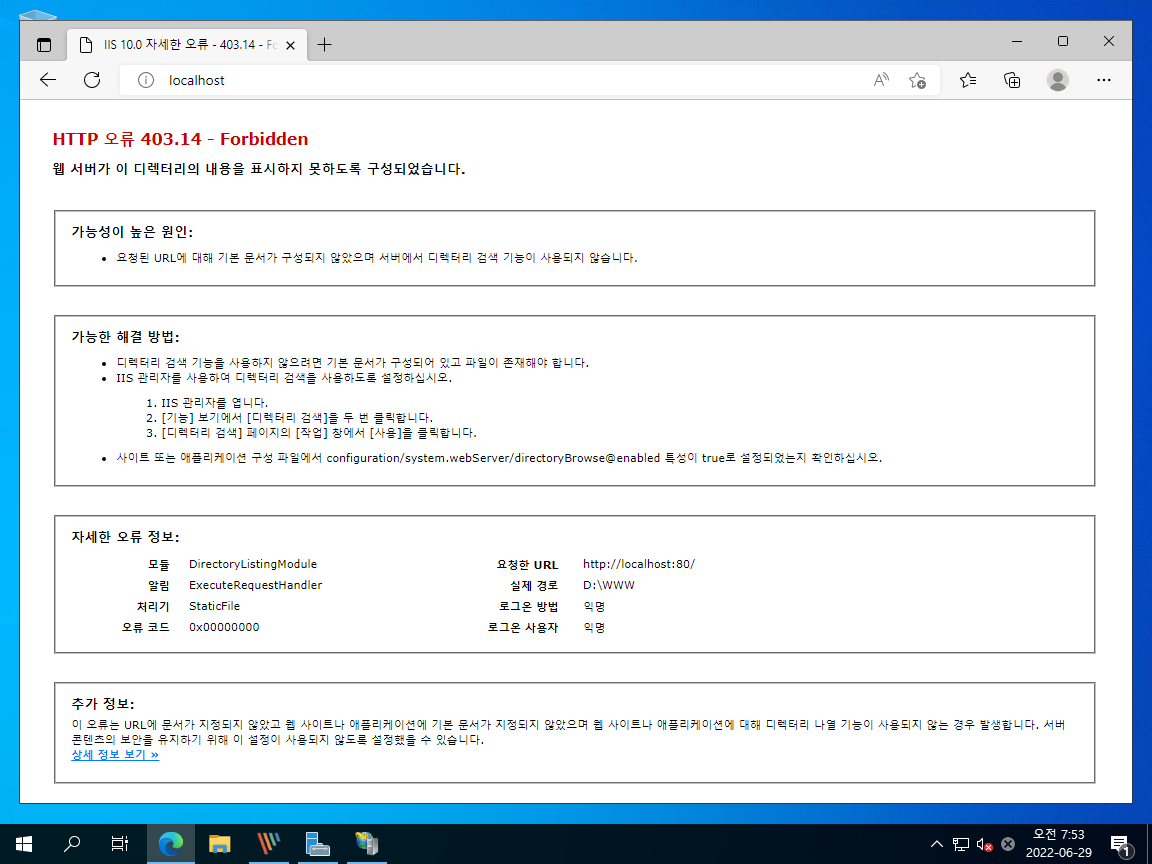
- 메모장 등으로 아래의 내용을 가진 index.html 파일을 만들고, 새로 지정한 폴더에 저장한다.
<!doctype html>
<html lang="ko">
  <head>
    <meta charset="utf-8">
    <title>Hello</title>
  </head>
  <body>
    <h1>Hello!</h1>
  </body>
</html>
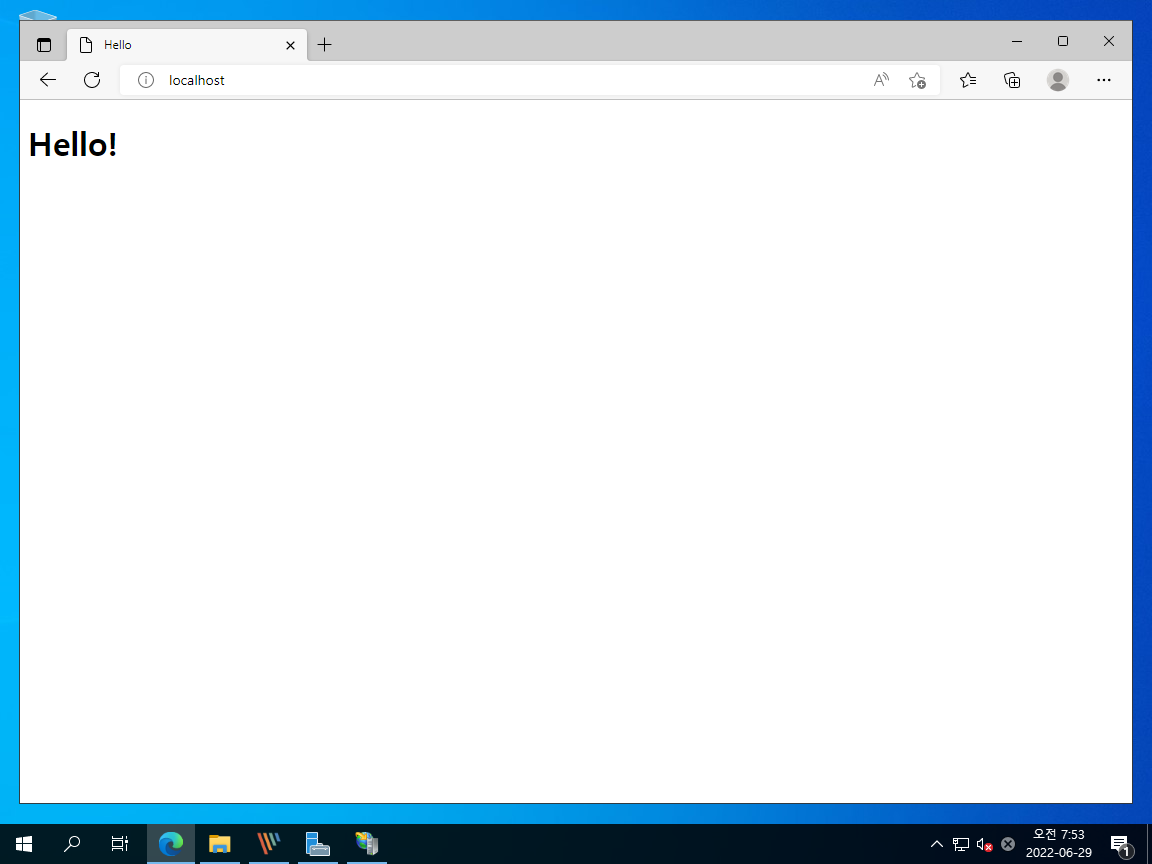
- 이제 아래와 같이 index.html을 보여준다.
윈도우 서버 2022 / Active Directory / 그룹 정책
Active Directory의 그룹 정책(Group Policy)은 Microsoft의 Windows Server 환경에서 중앙 집중식으로 네트워크의 사용자 및 컴퓨터 설정을 관리하는 기능입니다. 그룹 정책을 사용하면 관리자는 조직의 IT 인프라를 효율적으로 제어하고, 보안 설정을 일관되게 적용하며, 사용자 경험을 표준화할 수 있습니다.
윈도우 서버 2022 / PowerShell / 사용자 관리, 그룹 관리
사용자 관리 사용자 조회 https://learn.microsoft.com/ko-kr/powershell/module/microsoft.powershell.localaccounts/get-localuser 사용자 목록 조회 PS C:\> Get-LocalUser Name Enabled Description ---- ------- ----------- Administrator True 컴퓨터 도메인을 ...
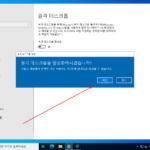
윈도우 서버 2022 / 원격 데스크톱 연결 허용하는 방법
윈도우 서버를 원격으로 관리하기 위한 가장 편한 방법은 원격 데스크톱을 사용하는 것이다. 기본 설정은 연결을 허용하지 않는 것이므로, 사용하기 위해서는 설정을 변경해야 한다. 방법 1 Windows 설정을 연다. 을 클릭한다. 왼쪽 메뉴에서 을 클릭하고, 오른쪽에서 토글 버튼을 클릭한다. 을 클릭하면 설정이 끝난다. 관리자 계정 외에 접속을 허용할 사용자를 추가하고 싶다면 [이 PC를 원격에서 액세스할 수 ...
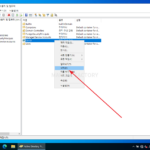
윈도우 서버 2022 / Active Directory / 조직 구성 단위(OU, Organizational Unit) 관리
액티브 디렉토리에서 조직 구성 단위(OU, Organizational Unit)는 사용자, 그룹, 컴퓨터 등을 포함하는 컨테이너이다. 그룹 정책 구성을 위한 최소의 단위이다. 조직 구성 단위 만들기 를 실행한다. 도메인을 선택하고, 오른쪽 창에서 마우스 우클릭 한 후 를 클릭한다. 이름을 입력하고 을 클릭하면... [실수로 삭제되지 않도록 ...
윈도우 서버 2022 / Active Directory / 도메인에 가입(조인)하는 방법, 탈퇴하는 방법
컴퓨터를 도메인에 가입하는 방법, 탈퇴하는 방법은 다음과 같다. 윈도우 서버라면 방법 2로 가입한다. 가정 도메인은 MF.AD, NetBIOS는 MF이다. 도메인 사용자는 ggn@mf.ad이다. 가입(조인)하는 방법 DNS 설정 가입하려는 컴퓨터의 DNS를 도메인 컨트롤러의 IP로 설정한다. 방법 1 sysdm.cpl을 실행하여 시스템 속성을 연다. 를 클릭한다. 를 선택한다. 을 클릭한다. 를 선택한다. 을 클릭한다. 사용자와 컴퓨터 ...
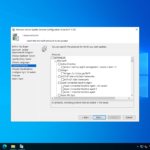
윈도우 서버 2022 / WSUS - Windows Server Update Services
역할 추가 를 클릭한다. 을 클릭하고... 을 클릭하고... 을 클릭하고... 에 체크하면... 팝업이 뜨는데, 를 클릭한다. 을 클릭하고... 을 클릭하고... 을 클릭하고... 을 클릭하고... 업데이트 파일을 다운로드할 경로를 지정하고, 을 클릭한다. 을 클릭하고... 을 클릭하고... 를 클릭한다. 잠시 기다리면... 기능 설치가 완료된다. 이 화면에서 을 클릭하거나... 알림에서 을 클릭하면... 완료된다. 기본 설정 도구에서 [Windows Server Update ...
윈도우 서버 2022 / 원격 데스크톱 서비스 역할 추가하고 라이선스 등록하는 방법
윈도우 서버를 원격으로 관리할 때 보통 원격 데스크톱으로 접속한다. 동시 접속 가능 세션은 2개로, 그 수가 넘어가면 기존 연결을 끊어야 한다. 만약 3개 이상의 세션을 허용하고 싶다면 Remote Desktop Services Connections 라이선스를 구입하고, 서버에 역할을 추가하고, 라이선스를 등록해야 한다. 그 과정은 다음과 같다. Remote Desktop Services Connections 라이선스는 사용자 단위와 장치 단위가 ...
윈도우 서버 2022 / PowerShell / 방화벽 관리
방화벽 사용 여부 설정 방화벽을 사용합니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled True 방화벽을 사용하지 않습니다. Set-NetFirewallProfile -Profile Domain,Public,Private -Enabled False 방화벽 규칙 만들기 인바운드 규칙 만들기 이름이 TCP 60001이고, 60001 포트로의 인바운드를 허용하는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60001' -Direction Inbound -LocalPort 60001 -Protocol TCP -Action Allow 이름이 TCP 60002이고, 60002 포트로의 인바운드를 막는 규칙을 만듭니다. New-NetFirewallRule -DisplayName 'TCP 60002' -Direction ...
윈도우 서버 2022 / Active Directory / 그룹 정책 / 파일 배포
그룹 정책으로 파일을 배포할 수 있습니다. 파일 배포는 컴퓨터 구성, 사용자 구성 두 가지로 모두 가능합니다. 컴퓨터에 파일을 배포한다면 컴퓨터 구성을, 사용자에 파일을 배포한다면 사용자 구성을 사용합니다.
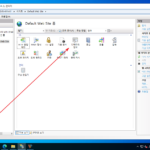
파일을 지정하지 않고 홈페이지에 접속했을 때 기본 문서가 없다면 아래와 같은 화면이 나온다. 기본 문서가 없는 경우 에러 페이지 대신 해당 디렉토리에 있는 파일 목록을 보여줄 수 있다. IIS 관리자에서 을 더블 클릭한다. 을 클릭한다. 이제 기본 문서가 없다면 다음과 같이 하위 디렉토리와 파일 목록이 나온다.