윈도우 서버 2022 / PowerShell / 사용자 관리, 그룹 관리
사용자 관리
사용자 조회
https://learn.microsoft.com/ko-kr/powershell/module/microsoft.powershell.localaccounts/get-localuser
- 사용자 목록 조회
PS C:\> Get-LocalUser

Name               Enabled Description
----               ------- -----------
Administrator      True    컴퓨터 도메인을 관리하도록 기본 제공된 계정
DefaultAccount     False   시스템에서 관리하는 사용자 계정입니다.
Guest              False   게스트가 컴퓨터 도메인을 액세스하도록 기본 제공된 계정
...
- Name이 Adminitrator인 사용자 조회
PS C:\> Get-LocalUser -Name Administrator

Name          Enabled Description
----          ------- -----------
Administrator True    컴퓨터 도메인을 관리하도록 기본 제공된 계정
- Name에 ac가 있는 사용자 조회
PS C:\> Get-LocalUser -Name *ac*

Name               Enabled Description
----               ------- -----------
DefaultAccount     False   시스템에서 관리하는 사용자 계정입니다.
WDAGUtilityAccount False   Windows Defender Application Guard 시나리오용으로 시스템에서 관리 및 사용하는 사용자 계정입니다.
- Name이 Adminitrator인 사용자의 모든 속성 조회
PS C:\> Get-LocalUser -Name Administrator | Select *


AccountExpires         :
Description            : 컴퓨터 도메인을 관리하도록 기본 제공된 계정
Enabled                : True
FullName               :
PasswordChangeableDate : 2023-04-17 오전 11:22:38
PasswordExpires        :
UserMayChangePassword  : True
PasswordRequired       : True
PasswordLastSet        : 2023-04-17 오전 11:22:38
LastLogon              : 2023-09-18 오후 7:13:28
Name                   : Administrator
SID                    : S-1-5-21-1446961016-3240295213-925300786-500
PrincipalSource        : Local
ObjectClass            : 사용자
사용자 추가
https://learn.microsoft.com/ko-kr/powershell/module/microsoft.powershell.localaccounts/new-localuser
- Name을 ggn, FullName을 가 가나로 하여 사용자 추가
- 패스워드 입력 과정이 있다.
PS C:\> New-LocalUser -Name 'ggn' -FullName '가 가나'

cmdlet New-LocalUser(명령 파이프라인 위치 1)
다음 매개 변수에 대한 값을 제공하십시오.
Password: **********

Name Enabled Description
---- ------- -----------
ggn  True
- 패스워드 없이 사용자 추가하려면 -NoPassword르 붙인다.
- [다음 로그온 시 사용자가 반드시 암호를 변경해야 함]에 체크된다.
PS C:\> New-LocalUser -Name 'ggn' -FullName '가 가나' -NoPassword
- 하나의 패스워드로 여러 사용자를 만들고 싶다면, 아래의 방법이 편하다.
PS C:\> $password = Read-Host -AsSecureString
**********
PS C:\> New-LocalUser -Name 'gnd' -FullName '가 나다' -Password $password

Name Enabled Description
---- ------- -----------
gnd  True


PS C:\> New-LocalUser -Name 'gdr' -FullName '가 다라' -Password $password

Name Enabled Description
---- ------- -----------
gdr  True
- [사용자가 암호를 변경할 수 없음]에 체크하려면 다음을 추가한다.
-UserMayNotChangePassword
- [암호 사용 기간 제한 없음]에 체크하려면 다음을 추가한다.
-PasswordNeverExpires
사용자 수정
https://learn.microsoft.com/ko-kr/powershell/module/microsoft.powershell.localaccounts/set-localuser
사용자 이름 변경
- 사용자 ggn의 Name을 gnd로 변경
PS C:\> Rename-LocalUser -Name 'ggn' -NewName 'gnd'
사용자 삭제
- Name이 gnd인 사용자 삭제
PS C:\> Remove-LocalUser -Name gnd
그룹 관리
그룹 조회
그룹 추가
그룹 수정
그룹 이름 변경
그룹 삭제
윈도우 서버 2022 / Active Directory / 사용자 관리 / PowerShell
사용자 만들기 다음의 특성을 갖는 사용자를 만든다. DN : CN=가 다라,OU=OU-01,DC=mf,DC=ad 성 : 가 이름 : 다라 표시 이름 : 가 다라 SAM account name : gdr UPN : gdr@mf.ad 비밀번호 : 1234qwer!@#$ dsadd user 'cn=가 다라,ou=OU-01,dc=mf,dc=ad' -fn 다라 -ln 가 -display '가 다라' -samid gdr -upn gdr@mf.ad -pwd 1234qwer!@#$ 참고 자료 Dsadd user | Microsoft Learn 사용자 수정하기 사용자 삭제하기 SAM account name이 ...
윈도우 서버 2022 / Active Directory / 사용자가 특정 컴퓨터에만 로그온 할 수 있도록 설정하는 방법
도메인 사용자는 도메인에 등록된 모든 컴퓨터에 로그온 할 수 있습니다. 내가 사용하는 컴퓨터가 아니더라도 도메인에 등록된 기기라면 내 계정으로 로그온 할 수 있죠. 만약 사용자가 지정된 컴퓨터에만 로그온 할 수 있도록 하려면, 다음과 같이 합니다. 사용자 계정을 속성을 엽니다. 탭으로 이동합니다. 을 클릭합니다. 를 선택한 다음, 로그온 가능한 컴퓨터 이름을 추가합니다. 이제 사용자가 ...
윈도우 서버 2022 / Active Directory / 도메인에 가입(조인)하는 방법, 탈퇴하는 방법
컴퓨터를 도메인에 가입하는 방법, 탈퇴하는 방법은 다음과 같다. 윈도우 서버라면 방법 2로 가입한다. 가정 도메인은 MF.AD, NetBIOS는 MF이다. 도메인 사용자는 ggn@mf.ad이다. 가입(조인)하는 방법 DNS 설정 가입하려는 컴퓨터의 DNS를 도메인 컨트롤러의 IP로 설정한다. 방법 1 sysdm.cpl을 실행하여 시스템 속성을 연다. 를 클릭한다. 를 선택한다. 을 클릭한다. 를 선택한다. 을 클릭한다. 사용자와 컴퓨터 ...
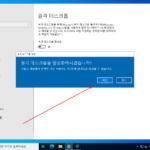
윈도우 서버 2022 / 원격 데스크톱 연결 허용하는 방법
윈도우 서버를 원격으로 관리하기 위한 가장 편한 방법은 원격 데스크톱을 사용하는 것이다. 기본 설정은 연결을 허용하지 않는 것이므로, 사용하기 위해서는 설정을 변경해야 한다. 방법 1 Windows 설정을 연다. 을 클릭한다. 왼쪽 메뉴에서 을 클릭하고, 오른쪽에서 토글 버튼을 클릭한다. 을 클릭하면 설정이 끝난다. 관리자 계정 외에 접속을 허용할 사용자를 추가하고 싶다면 [이 PC를 원격에서 액세스할 수 ...
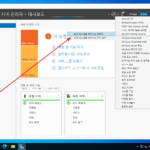
윈도우 서버 2022 / 원격 데스크톱 서비스 역할 추가하고 라이선스 등록하는 방법
윈도우 서버를 원격으로 관리할 때 보통 원격 데스크톱으로 접속한다. 동시 접속 가능 세션은 2개로, 그 수가 넘어가면 기존 연결을 끊어야 한다. 만약 3개 이상의 세션을 허용하고 싶다면 Remote Desktop Services Connections 라이선스를 구입하고, 서버에 역할을 추가하고, 라이선스를 등록해야 한다. 그 과정은 다음과 같다. Remote Desktop Services Connections 라이선스는 사용자 단위와 장치 단위가 ...
윈도우 서버 2022 / KMS(키 관리 서비스) 정품 인증 호스트를 만드는 방법
Windows Server 2022에서 KMS(키 관리 서비스) 정품 인증 호스트를 만드는 방법을 요약한다. Active Directory 도메인 컨트롤러에서 작업함을 가정한다. 볼륨 정품 인증 서비스 역할 추가 실행 역할 추가 재부팅 필요 없음 볼륨 정품 인증 도구 구성 를 실행 정품 인증 유형을 로 ...
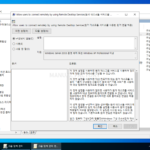
윈도우 서버 2022 / Active Directory / 그룹 정책 / 원격 데스크톱 연결 허용 또는 금지
Active Directory의 그룹 정책을 사용하여 원격 데스크톱 연결(RDP)을 허용하거나 금지할 수 있습니다. 이를 통해 도메인 내 모든 컴퓨터에서 원격 데스크톱 서비스(RDS)를 일괄적으로 관리할 수 있으며, 필요에 따라 특정 사용자 그룹에만 RDP 사용 권한을 부여하거나 차단할 수 있습니다.
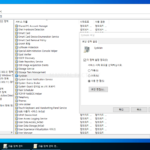
윈도우 서버 2022 / Active Directory / 그룹 정책 / 시스템 서비스
Active Directory의 그룹 정책을 통해 시스템 서비스를 제어할 수 있습니다. 이 기능을 사용하면 도메인 내 컴퓨터에서 실행되는 특정 서비스의 상태를 설정하거나, 서비스가 시작 또는 중지되는 방식을 제어할 수 있습니다. 이는 보안을 강화하고, 네트워크 내의 컴퓨터에 대한 더 큰 통제를 가능하게 합니다.
윈도우 서버 2022 / Active Directory / 그룹 정책 / 바탕 화면 배경 이미지
Active Directory의 그룹 정책을 사용하여 도메인 내 사용자들의 바탕 화면 배경 이미지를 설정할 수 있습니다. 이 방법을 통해 조직의 일관된 이미지를 유지하거나 보안 관련 공지를 표시하는 데 유용합니다. 그룹 정책을 통해 특정 배경 이미지를 강제로 적용할 수 있으며, 사용자가 이 설정을 변경하지 못하도록 할 수도 있습니다.
윈도우 서버 2022 / Active Directory / FSMO
FSMO(Flexible Single Master Operation)는 Active Directory 환경에서 중요한 역할을 하는 특별한 운영 역할을 의미합니다. AD는 일반적으로 다중 마스터 복제 모델을 사용하여 모든 도메인 컨트롤러(DC)가 쓰기 작업을 수행할 수 있습니다. 그러나 특정 작업들은 단일 마스터 작업으로만 처리될 수 있으며, 이러한 작업을 담당하는 것이 FSMO입니다.